Ferramentas de IA são identificadas em ataques cibernéticos contra bancos sul-coreanos
Ataques cibernéticos contra bancos sul-coreanos nos últimos dias parecem ter sido realizados com o auxílio de serviços de inteligência artificial, como o Claude Code da Anthropic e o Artex — uma ferramenta de código aberto desenvolvida recentemente na China —, segundo a empresa de cibersegurança CrowdStrike.
Excerpt
Os ataques a grandes instituições financeiras geraram preocupação na Coreia do Sul e no vizinho Japão, levantando questões sobre a ameaça que ferramentas baseadas em IA — cada vez mais acessíveis — representam para a segurança da informação. A CrowdStrike destacou como as "ferramentas de IA com capacidade de ação autônoma" utilizadas em conjunto com "capacidades ofensivas tradicionais", fazem parte de uma "evolução" contínua da atividade cibernética maliciosa.
Em uma publicação em seu site na quarta-feira, a CrowdStrike afirmou que um hacker utilizou as ferramentas de IA Claude Code e Artex, entre o final de setembro e o início de outubro, para realizar os ataques que resultaram em vazamentos de dados.
Mais incidentes desse tipo podem estar por vir. A CrowdStrike concluiu que "os adversários provavelmente continuarão a experimentar a implementação de ferramentas de IA em suas operações para aumentar sua velocidade operacional e suas capacidades".
Shinhan Bank, KB Kookmin Bank e Hana Bank foram atingidos no que foi considerado "um incidente de cibersegurança que afetou todo o setor", segundo a CreditSights, uma empresa da Fitch Solutions.
A CrowdStrike não identificou um indivíduo específico por trás do ataque, mas afirmou que o autor "provavelmente fala chinês e é motivado por ganhos financeiros". Essa conclusão baseou-se em evidências de que o agente utilizou o Artex e executou comandos (prompts) em chinês.
O hacker usou o Claude Code para criar um currículo de pesquisador de segurança, informou a CrowdStrike, e perguntou ao Claude onde as informações obtidas nos vazamentos de dados sul-coreanos poderiam ser vendidas.
Em uma análise dos ataques, a empresa sul-coreana de cibersegurança Enki WhiteHat constatou que eles exploraram vulnerabilidades no lado do servidor das interfaces das instituições financeiras, especificamente nos processos de autenticação de usuários.
"Este incidente demonstra como a validação insuficiente de usuários no lado do servidor em sistemas legados pode levar a falhas de segurança, como vazamentos de dados em larga escala ou adulteração de informações", concluiu a Enki WhiteHat. A empresa acrescentou que todas as instituições financeiras sul-coreanas devem cumprir os mesmos padrões regulatórios, o que gera semelhanças entre seus sistemas e permite que hackers ataquem múltiplas instituições utilizando a mesma estratégia.
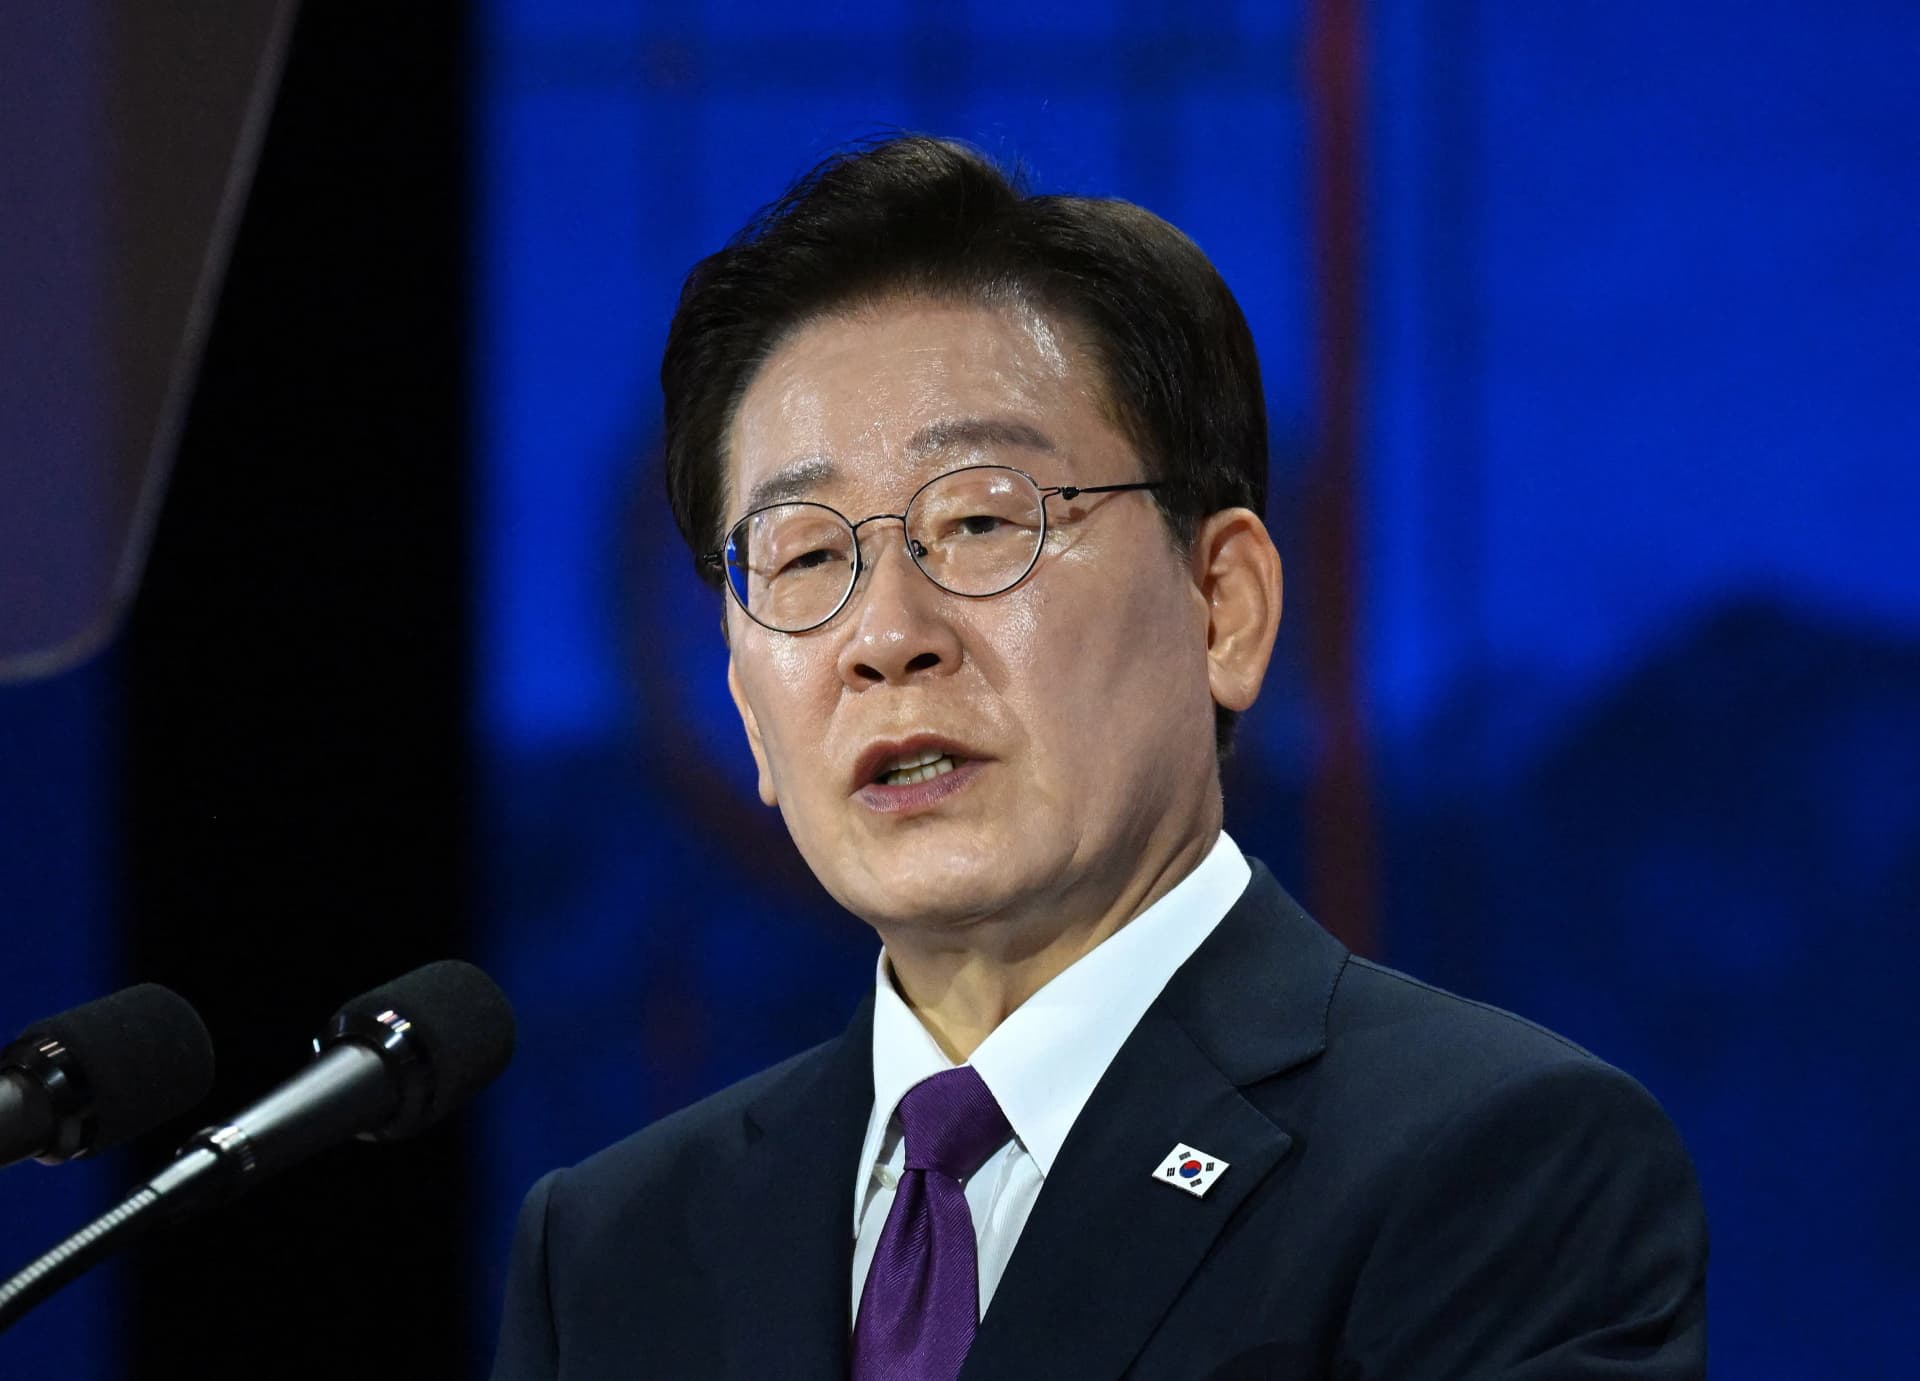
O presidente sul-coreano, Lee Jae-myung, manifestou-se sobre os ataques, expressando preocupação com o fato de que até mesmo agentes sem habilidades técnicas podem agora utilizar ferramentas de IA para realizar ataques disruptivos. Ele instruiu autoridades governamentais a trabalharem com o setor privado no desenvolvimento de medidas de segurança para prevenir ataques.
Story published by Valor Econômico. Newra News collects and organizes it; the text and the reporting are the outlet's.
Read next

Flávio Bolsonaro recebe Podemos, governadores eleitos e faz live à noite

Incêndio de grandes proporções atinge prédio da Universidade Federal de Pernambuco
Polícia prende 13 homens por dívidas de pensão alimentícia que variam de R$ 356 a R$ 32 mil em Timon

Ibovespa Hoje Ao Vivo: Confira o que movimenta Bolsa, Dólar e Juros nesta quinta
Newsletter
The world does not fit in your feed. The right summary fits in your morning.
Get the Newra Daily by email: the day’s article, written from the main stories, in a single read.